JumpCloud
Steps verified in the identity provider's admin console.
Recommended protocol: SAML 2.0.
SAML 2.0
JumpCloud'u SAML 2.0 ile bağlayın
-
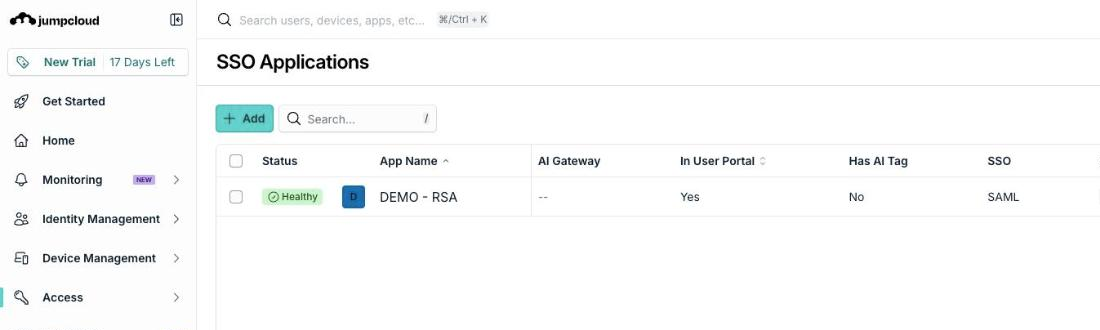
JumpCloud Yönetici Portalı'nda Access > SSO Applications'a gidip + Add'e tıklayın.
-
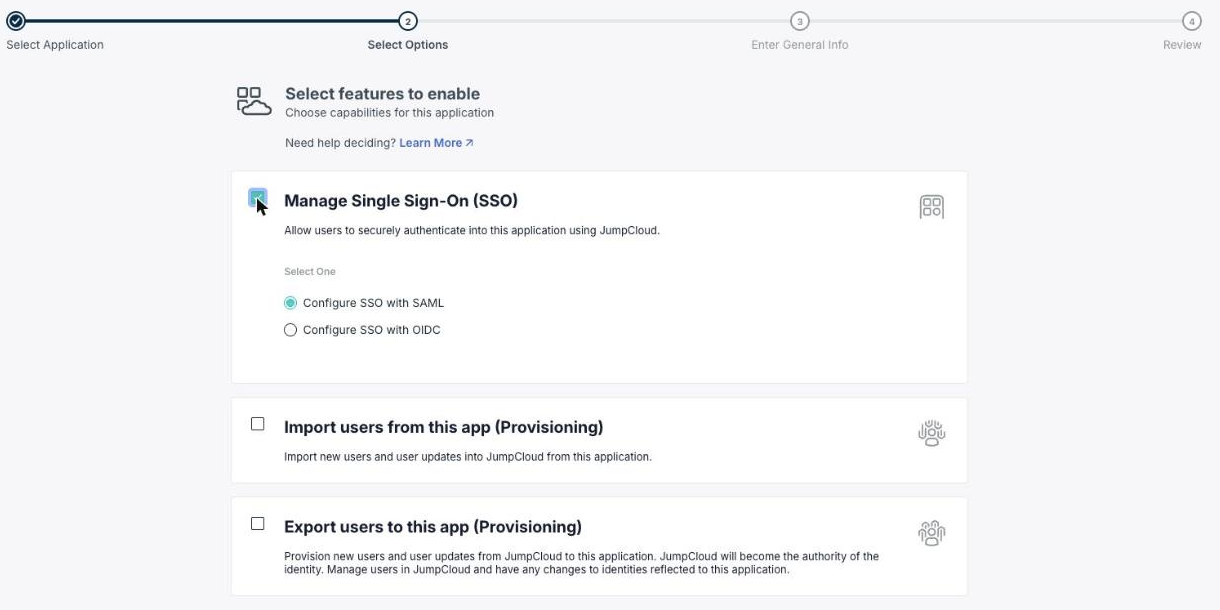
Custom Application altında Select'e, ardından Next'e tıklayın. Manage Single Sign-On (SSO)'yu seçin, Configure SSO with SAML seçili kalsın ve Next'e tıklayın.
-
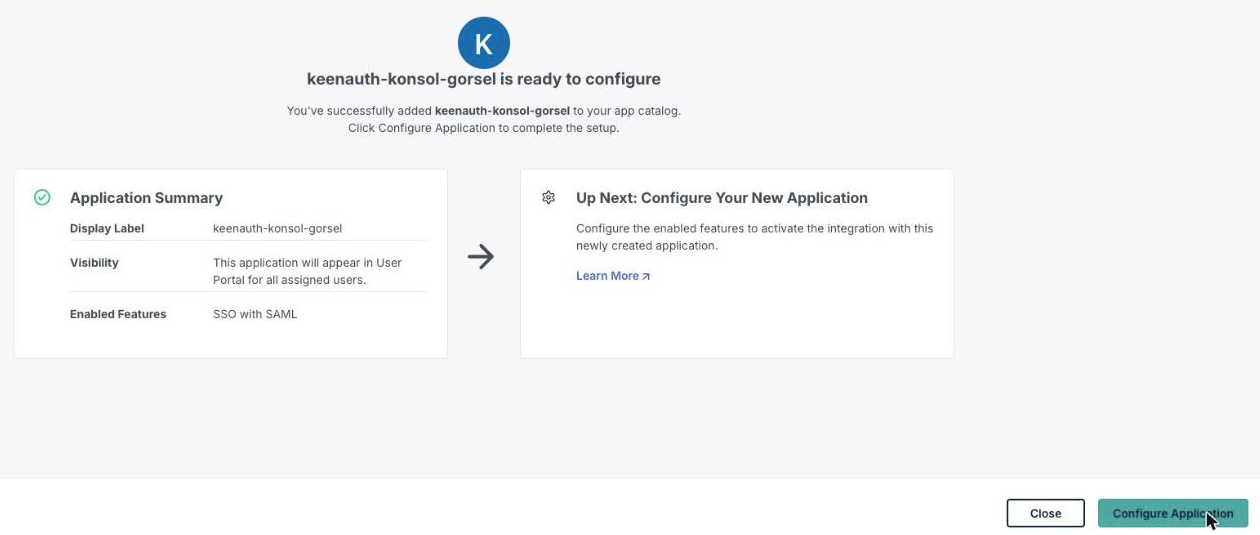
Bir Display Label girip Next'e tıklayın; JumpCloud uygulamayı kaydeder. Configure Application'a tıklayın.
-
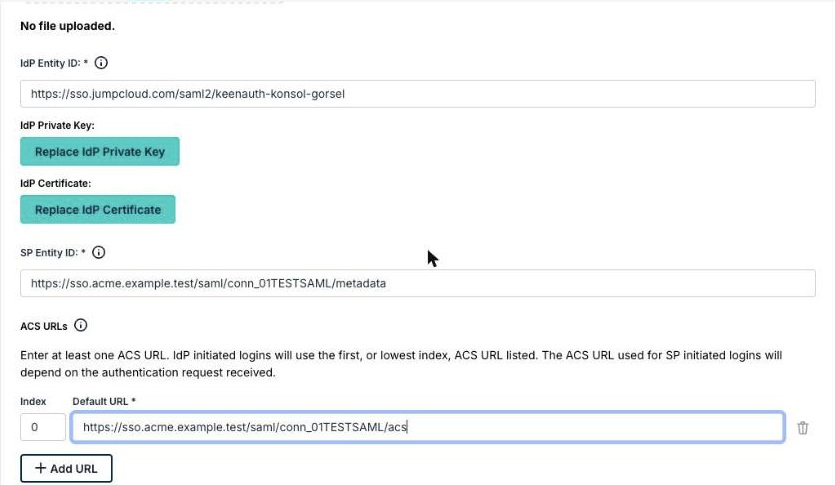
SSO sekmesinde bir IdP Entity ID girin (zorunlu; benzersiz herhangi bir değer, örneğin aşağıda gösterilen IdP URL). Ardından ya SP metadata URL adresinden dosya olarak kaydettiğiniz KeenAuth metadata'sını Service Provider Metadata altında (Choose A File) yükleyin ya da SP Entity ID olarak SP entity ID, ACS URLs altında Default URL olarak ACS URL girin.
-
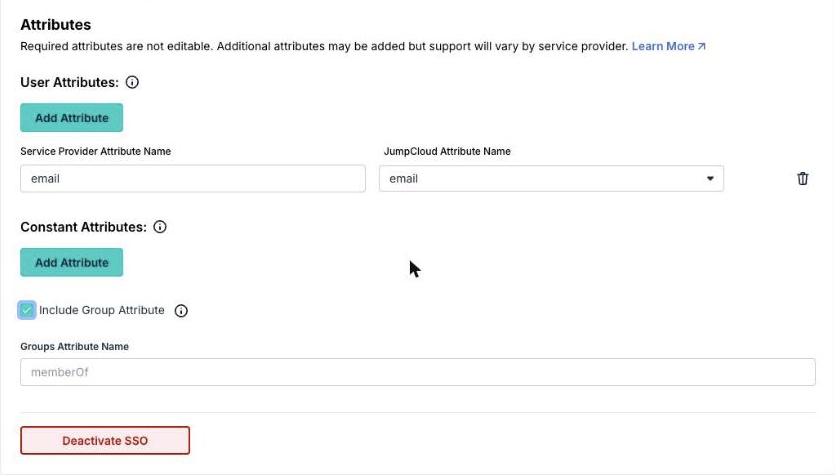
SAMLSubject NameID'yi email olarak bırakın, SAMLSubject NameID Format'ı urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress, Sign'ı Assertion and Response yapın. User Attributes altında email, firstName ve lastName için (Service Provider Attribute Name) ayrı ayrı Add Attribute'a tıklayıp JumpCloud Attribute Name olarak email, firstname ve lastname seçin. Grup eşlemesi için Include Group Attribute'u işaretleyip Groups Attribute Name'e groups yazın. Bu adlar KeenAuth JumpCloud profiliyle eşleşir. Save'e tıklayın.
-
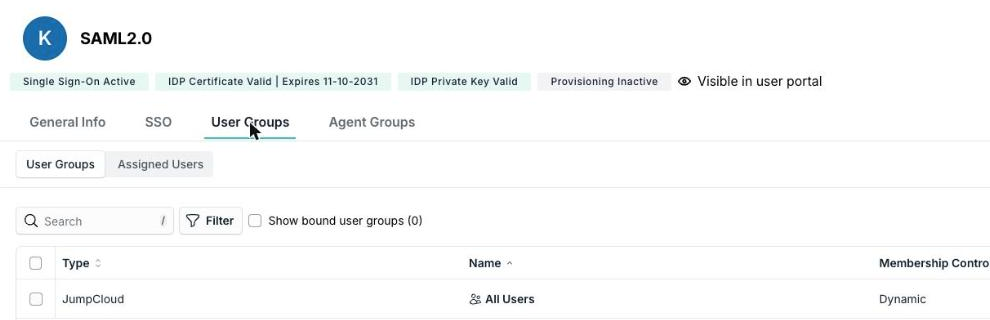
JumpCloud Metadata altında Export Metadata ya da Copy Metadata URL ile metadata'yı KeenAuth'a verin. Kullanıcıları User Groups sekmesinde yetkilendirin.
Values in bold are shown on the connection's page in the Admin Portal, where this guide has them filled in.