Auth0
Steps not yet verified in the identity provider's current admin console.
Recommended protocol: SAML 2.0.
SAML 2.0
Auth0'u SAML 2.0 ile bağlayın
-
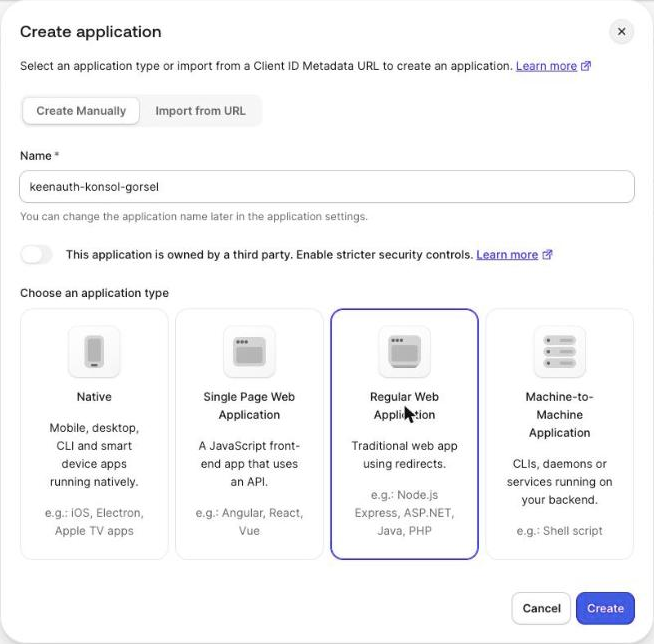
Auth0 Dashboard'da Applications > Applications'a gidin. Bir uygulama açın ya da Create Application'a tıklayıp bir Name girin, Regular Web Application'ı seçin ve Create'e tıklayın.
-
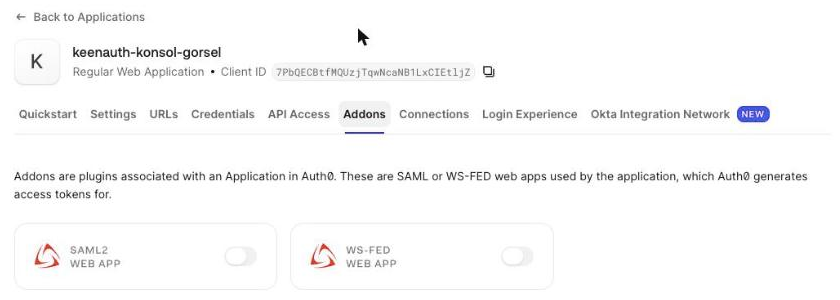
Addons sekmesini açıp SAML2 Web App anahtarını açın (aynı uygulamada WS-Fed'i etkinleştirmeyin); Addon: SAML2 Web App diyaloğu açılır.
-
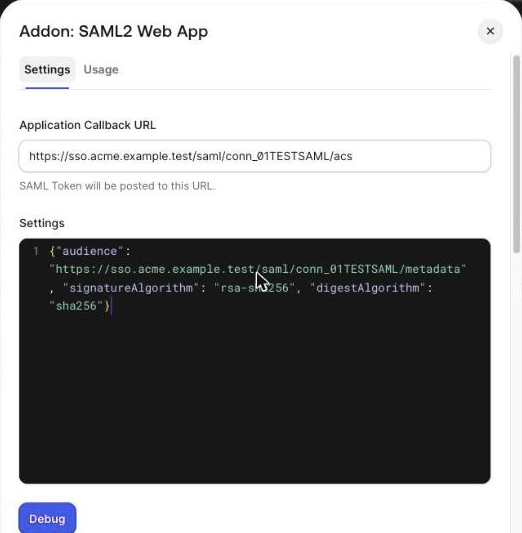
Diyaloğun Settings sekmesinde Application Callback URL olarak ACS URL girin. Settings JSON'unda "audience" değerini SP entity ID, "signatureAlgorithm" değerini "rsa-sha256", "digestAlgorithm" değerini "sha256" yapın (KeenAuth SHA-1 imzalarını reddeder). Aşağı kaydırıp Enable'a tıklayın.
-
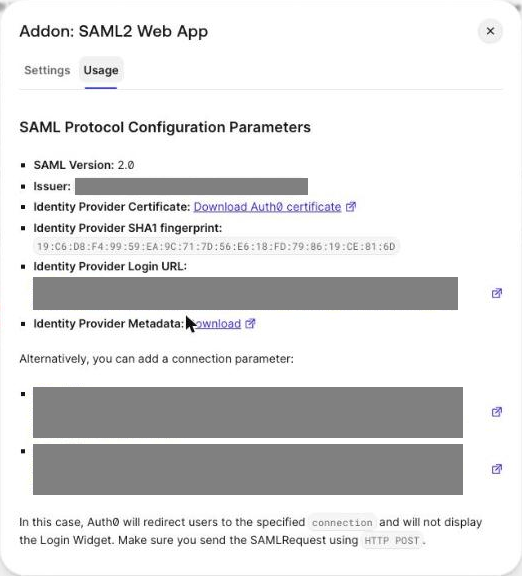
Diyaloğun Usage sekmesinde Identity Provider Metadata yanındaki Download'a tıklayıp KeenAuth'a yükleyin ya da Identity Provider Login URL ve Issuer'ı kopyalayıp Download Auth0 certificate'i kullanın.
-
Kiracıda özel alan adı varsa oturum açma URL'sinde onu kullanın, ardından KeenAuth bağlantı testini çalıştırın.
Values in bold are shown on the connection's page in the Admin Portal, where this guide has them filled in.