Google Workspace
Steps verified in the identity provider's admin console.
Recommended protocol: SAML 2.0.
SAML 2.0
Google Workspace'i SAML 2.0 ile bağlayın
-
Google Yönetici konsolunda (süper yönetici) Apps > Web and mobile apps'e gidin.
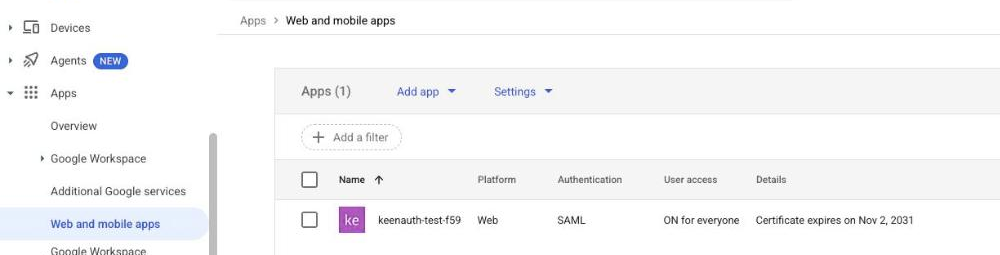
-
Add app > Add custom SAML app'e tıklayın, bir App name girip Continue'ya tıklayın.
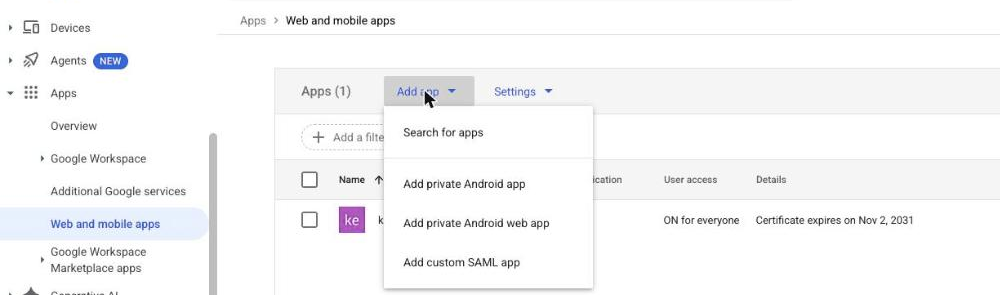
-
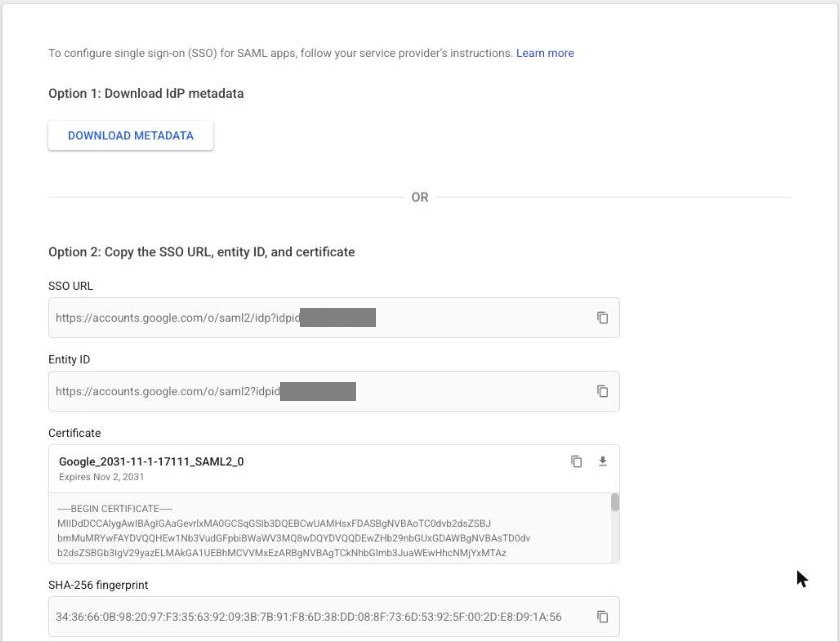
Google Identity Provider details sayfasında Download Metadata'yı (Option 1) kullanın ya da SSO URL ve Entity ID'yi kopyalayıp sertifikayı indirin (Option 2), KeenAuth'a yükleyin ve Continue'ya tıklayın.
-
Service Provider Details sayfasında ACS URL alanına ACS URL, Entity ID alanına SP entity ID yazın; ACS URL
https://ile başlamalıdır.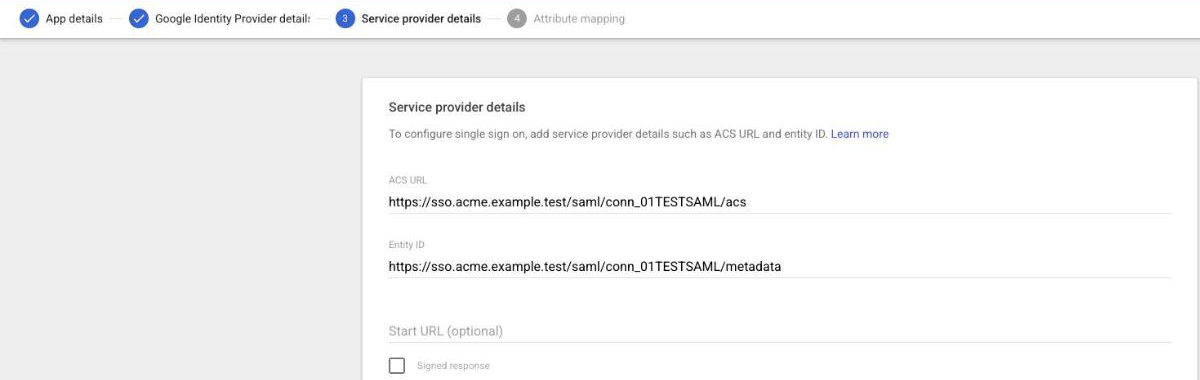
-
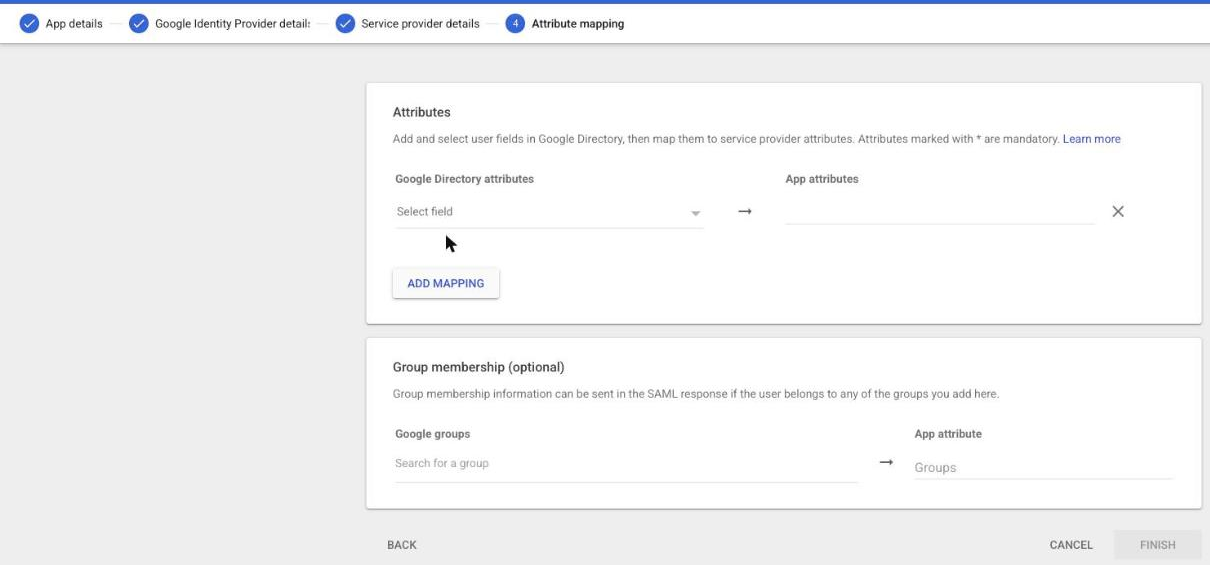
Name ID format'ı PERSISTENT yapın (varsayılan UNSPECIFIED), Name ID'yi Basic Information > Primary email olarak bırakın ve Continue'ya tıklayın. Attribute mapping'de Basic Information > First name, Last name ve Primary email için Add mapping'e tıklayın; isteğe bağlı olarak Group membership ekleyin.
-
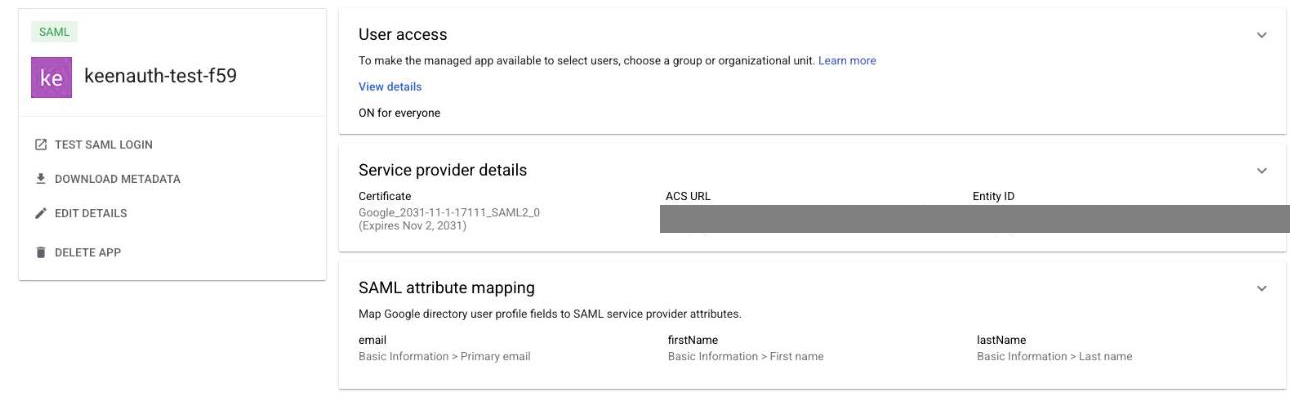
Finish'e tıklayın, ardından uygulama sayfasında User access'i açıp Service status'u herkes ya da oturum açacak kuruluş birimleri için ON yapın ve Save'e tıklayın. Test SAML login'i kullanıp KeenAuth bağlantı testini çalıştırın.
OpenID Connect
Google Workspace'i OpenID Connect ile bağlayın
-
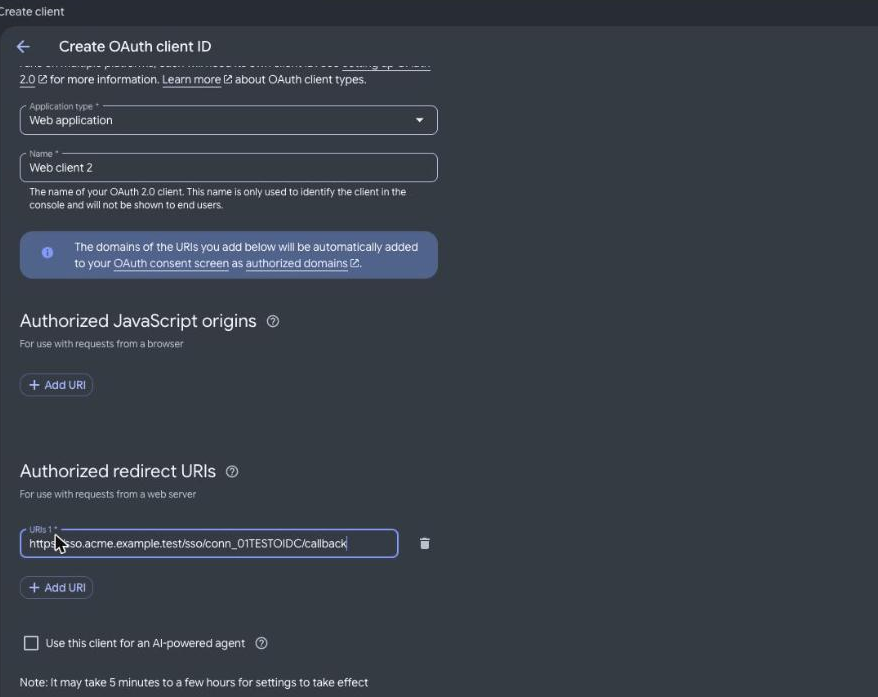
Google Auth Platform Clients sayfasında Create client'a tıklayın, Application type olarak Web application'ı seçin, bir Name girin, Authorized redirect URIs altında Add URI'ye tıklayıp redirect URI girin (HTTPS, joker karakter yok) ve Create'e tıklayın. İstemci sırrı yalnız oluşturulurken bir kez gösterilir; güvenle saklayın. Ayarların etkinleşmesi 5 dakikadan birkaç saate kadar sürebilir.
-
KeenAuth'ta issuer olarak
https://accounts.google.comkullanın ve Workspace birincil alanınızı bağlantının izinli e-posta alanlarına ekleyin. -
KeenAuth hd talebini zorunlu tutar: kişisel Google hesaplarında bulunmaz ve reddedilir.
-
İstemci kimliğini ve sırrı KeenAuth'a girin ve bağlantı testini bir Workspace hesabıyla çalıştırın.
SCIM 2.0
There is no separate guide for this protocol; follow the generic guide.
Values in bold are shown on the connection's page in the Admin Portal, where this guide has them filled in.