Keycloak
Steps verified in the identity provider's admin console.
Recommended protocol: OpenID Connect.
SAML 2.0
Keycloak'u SAML 2.0 ile bağlayın
-
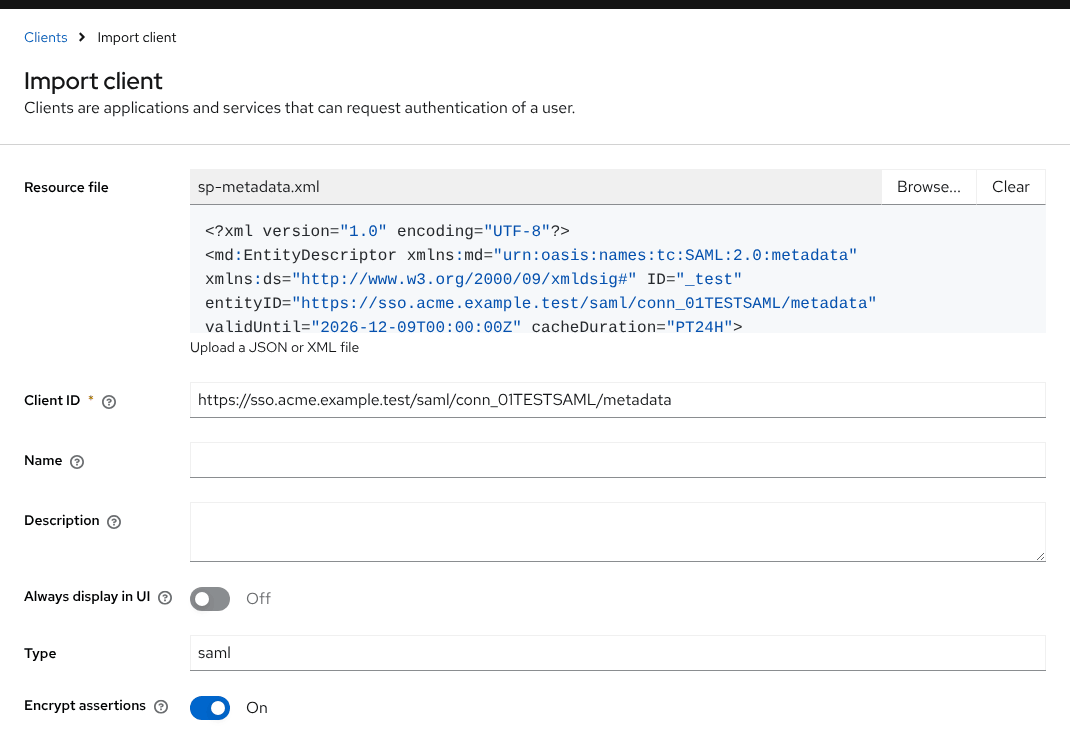
Keycloak Yönetim Konsolu'nda realm'i seçin, Clients sayfasını açın ve Import client'a tıklayın. KeenAuth SP metadata'sını SP metadata URL adresinden bir dosyaya kaydedin, Resource file olarak yükleyin ve Save'e tıklayın; Client ID SP entity ID, ACS URL ACS URL olur. Dosya yoksa: Create client'a tıklayın, Client type olarak SAML seçin, Client ID'ye SP entity ID girin, Next ve Save'e tıklayın; ardından Advanced sekmesinde Assertion Consumer Service POST Binding URL'yi ACS URL yapıp Save'e tıklayın.
-
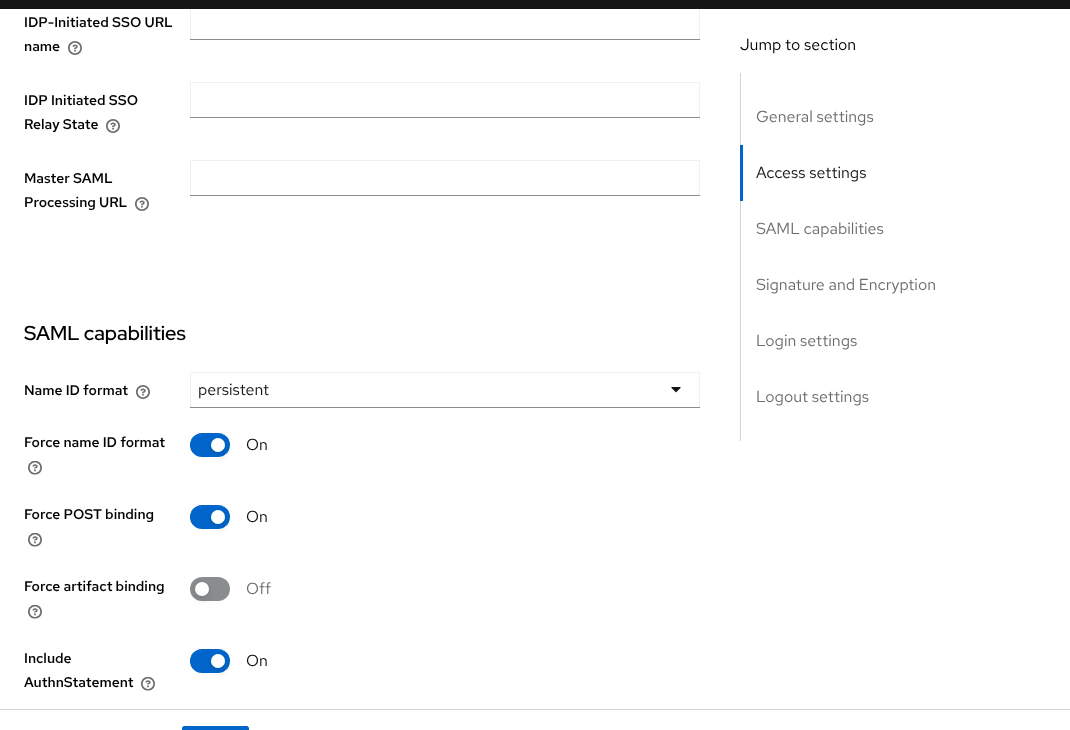
İstemcinin Settings sekmesinde, SAML capabilities altında Name ID format'ı persistent yapın, Force name ID format'ı açın ve Save'e tıklayın. Client scopes sekmesinde SP entity ID-dedicated kapsamını açın, Configure a new mapper'a tıklayın (bir eşleyici varsa Add mapper > By configuration), User Property'yi seçin ve Name ile Property'si email, firstName ve lastName olan, SAML Attribute Name'i aynı ve SAML Attribute NameFormat'ı Basic olan üç eşleyici ekleyin. Bu adlar KeenAuth Keycloak profiliyle birebir eşleşir.
-
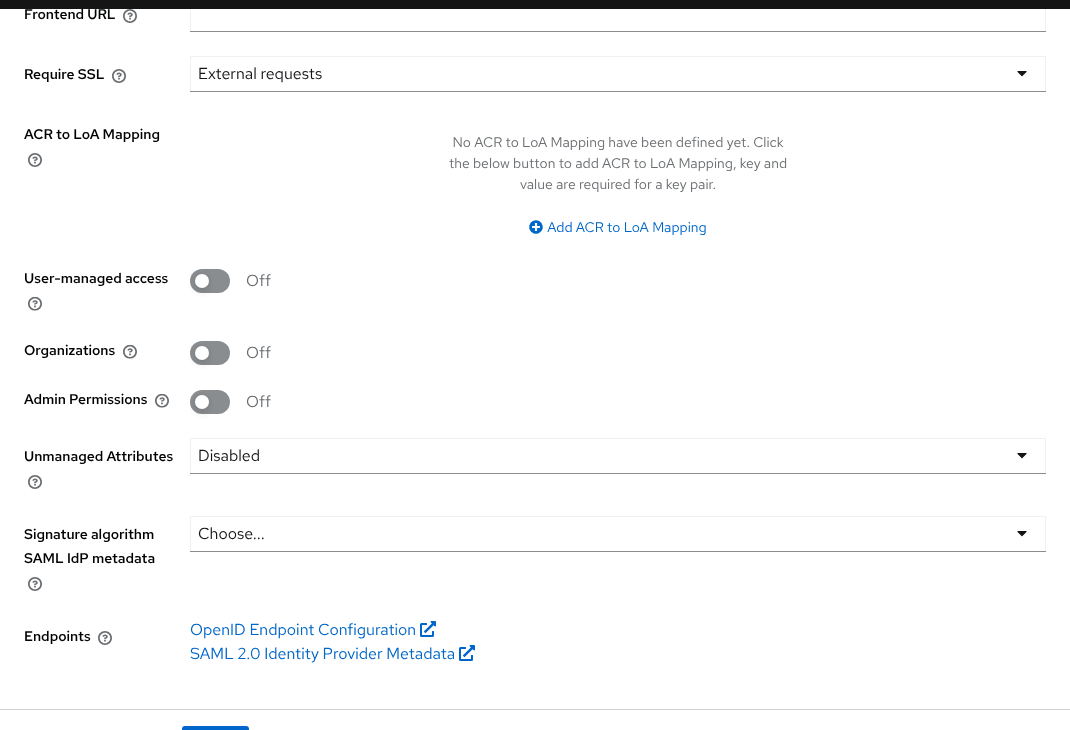
KeenAuth'a realm'in SAML tanımlayıcısını verin: <root>/realms/{realm-name}/protocol/saml/descriptor (Realm settings > General > Endpoints > SAML 2.0 Identity Provider Metadata).
OpenID Connect
Keycloak'u OpenID Connect ile bağlayın
-
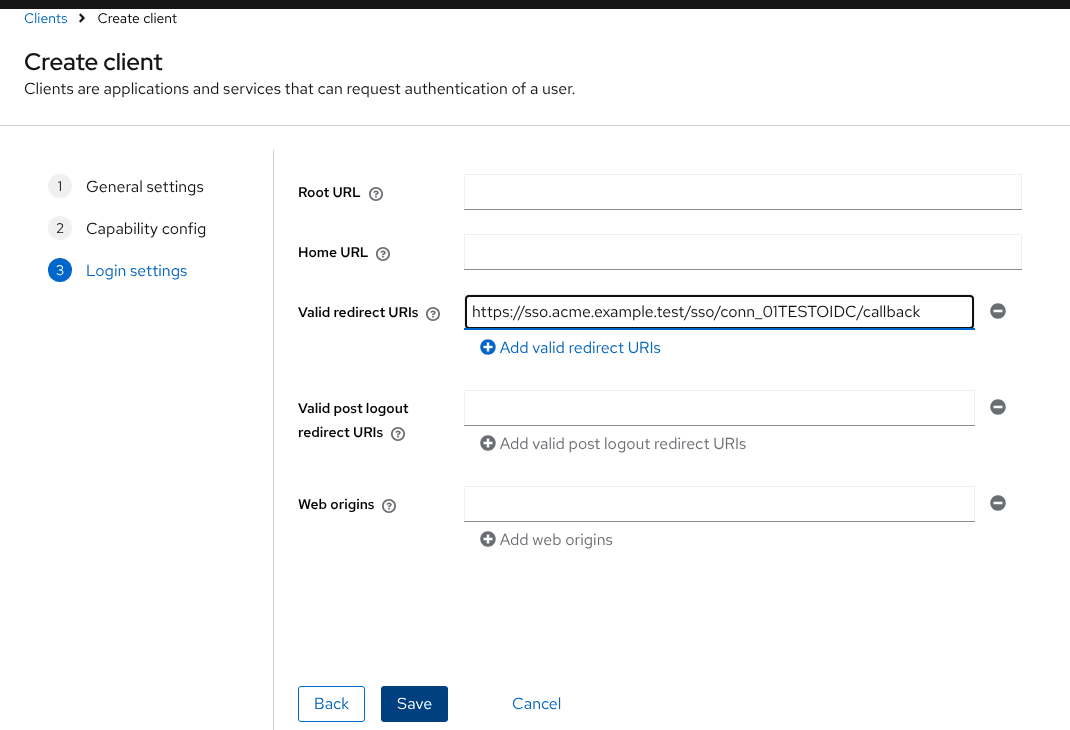
Keycloak Yönetim Konsolu'nda realm'i seçin, Clients sayfasını açın ve Create client'a tıklayın. Client type'ı OpenID Connect bırakın, bir Client ID girin ve Next'e tıklayın; Client authentication'ı açın, Standard flow seçili kalsın ve Next'e tıklayın; Valid redirect URIs altına redirect URI ekleyip Save'e tıklayın.
-
Realm issuer değerini <root>/realms/{realm-name} olarak kullanın; keşif belgesi bu yolun altındaki /.well-known/openid-configuration adresindedir (Realm settings > General > Endpoints > OpenID Endpoint Configuration).
-
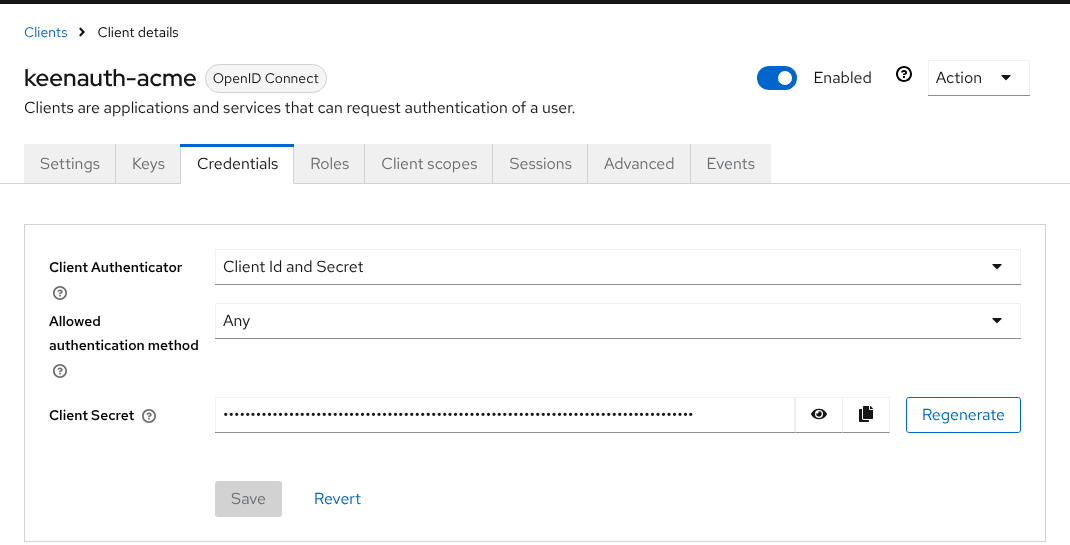
İstemcinin Credentials sekmesinde (Client Authenticator: Client Id and Secret) Client Secret'ı kopyalayın. Issuer, istemci kimliği ve istemci sırrını KeenAuth'a girin ve bağlantı testini çalıştırın.
Values in bold are shown on the connection's page in the Admin Portal, where this guide has them filled in.