Oracle Cloud Infrastructure IAM Identity Domains
Steps not yet verified in the identity provider's current admin console.
Recommended protocol: SAML 2.0.
SAML 2.0
OCI IAM Identity Domains'i SAML 2.0 ile bağlayın
-
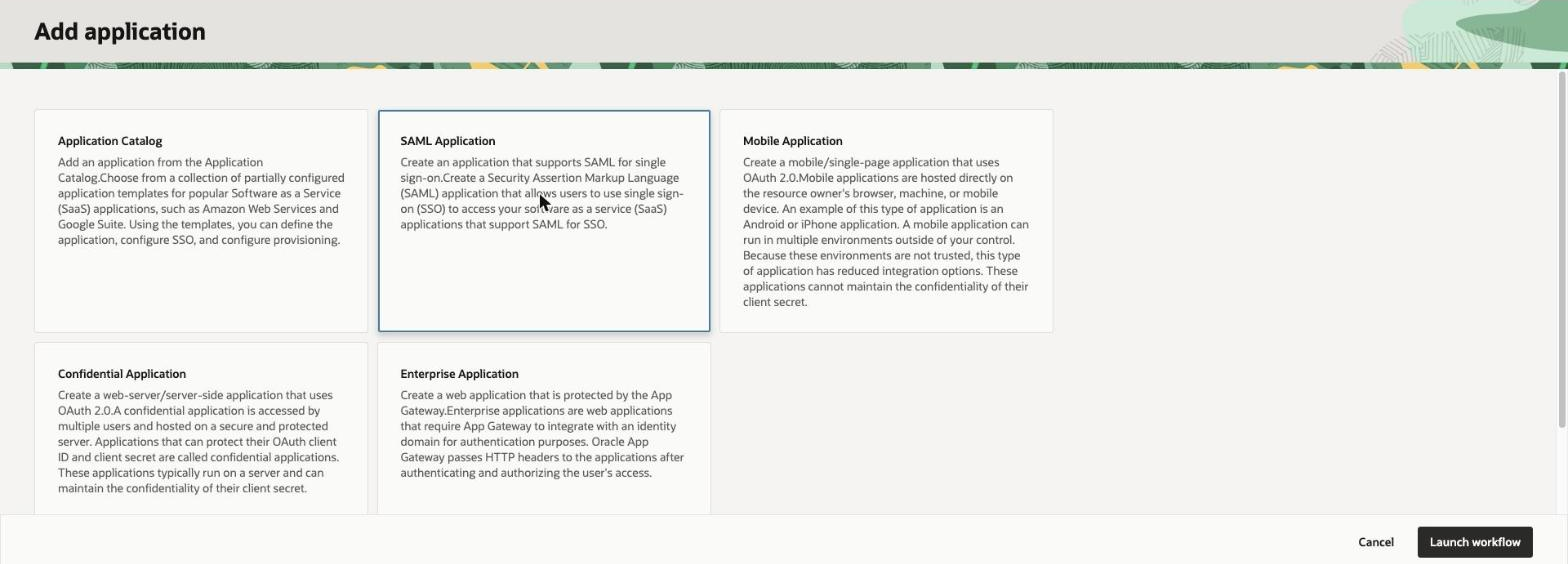
OCI Console'da Identity > Domains'e gidin, kimlik alanını açın, Integrated applications sekmesini seçin, ardından Add application'a tıklayıp SAML Application'ı seçin ve Launch workflow'a tıklayın.
-
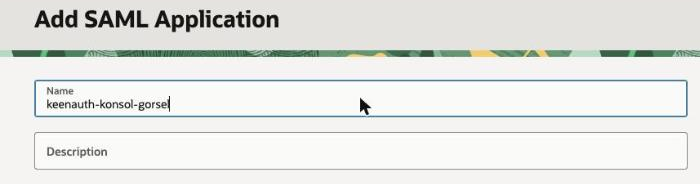
Add SAML Application'da bir Name girin, Enforce grants as authorization'ı (Authentication and authorization altında) açık bırakın ve Submit'e tıklayın. Uygulama etkin olmayan durumda oluşturulur.
-
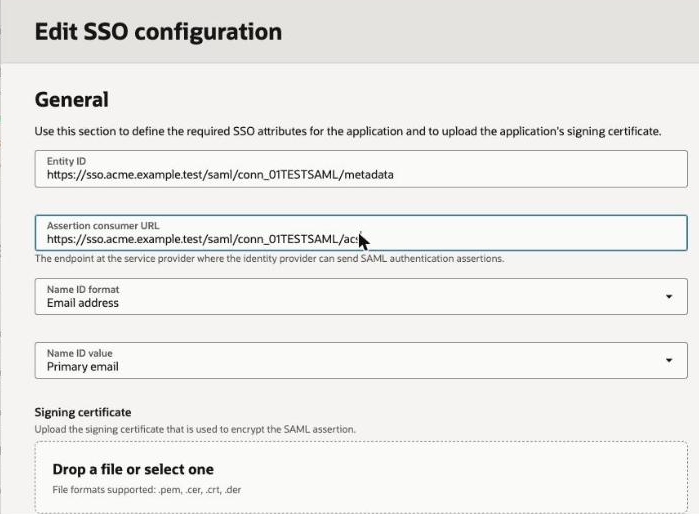
Uygulamanın SAML SSO configuration sekmesinde Edit SSO configuration'a tıklayıp Entity ID olarak SP entity ID, Assertion consumer URL olarak ACS URL girin; Name ID format ve Name ID value'yu seçin (varsayılanlar Email address ve Primary email).
-
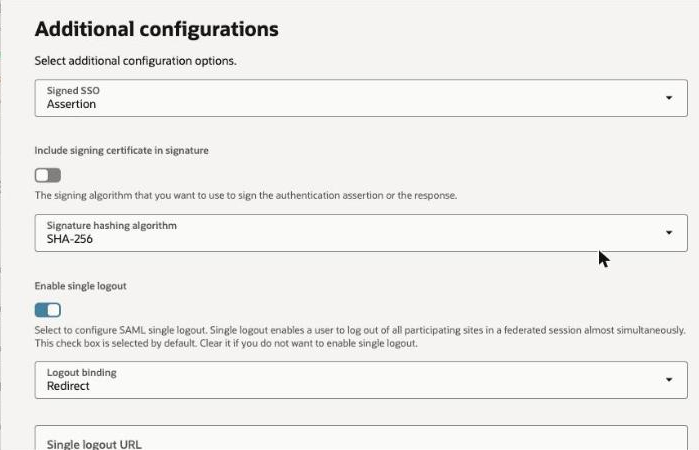
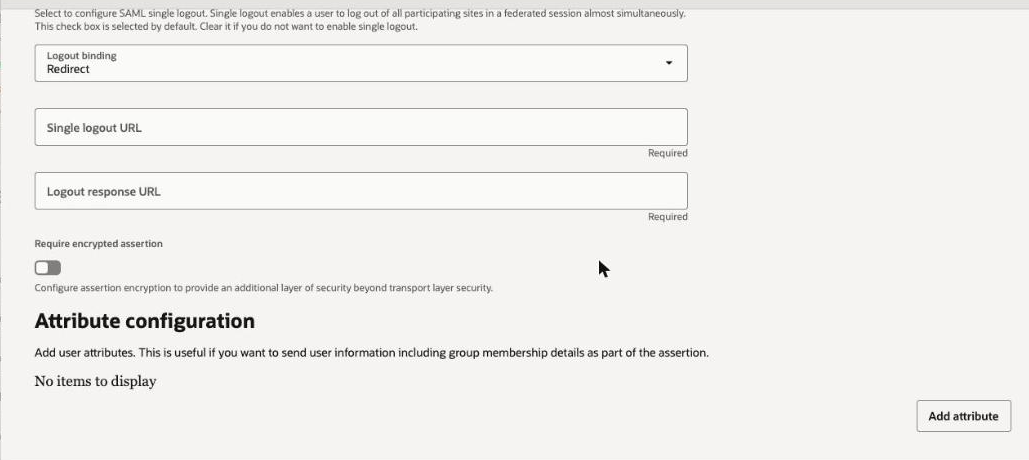
Aynı formda Additional configurations altında Signed SSO'yu (varsayılan Assertion; Response ve Assertion and response da sunulur) ve Signature hashing algorithm SHA-256'yı (varsayılan) bırakın. Enable single logout varsayılan olarak açıktır ve Single logout URL ile Logout response URL ister: single logout URL girin ya da Enable single logout'u kapatın.
-
Attribute configuration altında kullanıcı öznitelikleri ya da grup üyeliği için Add attribute'a tıklayın, ardından Save changes'e tıklayın.
-
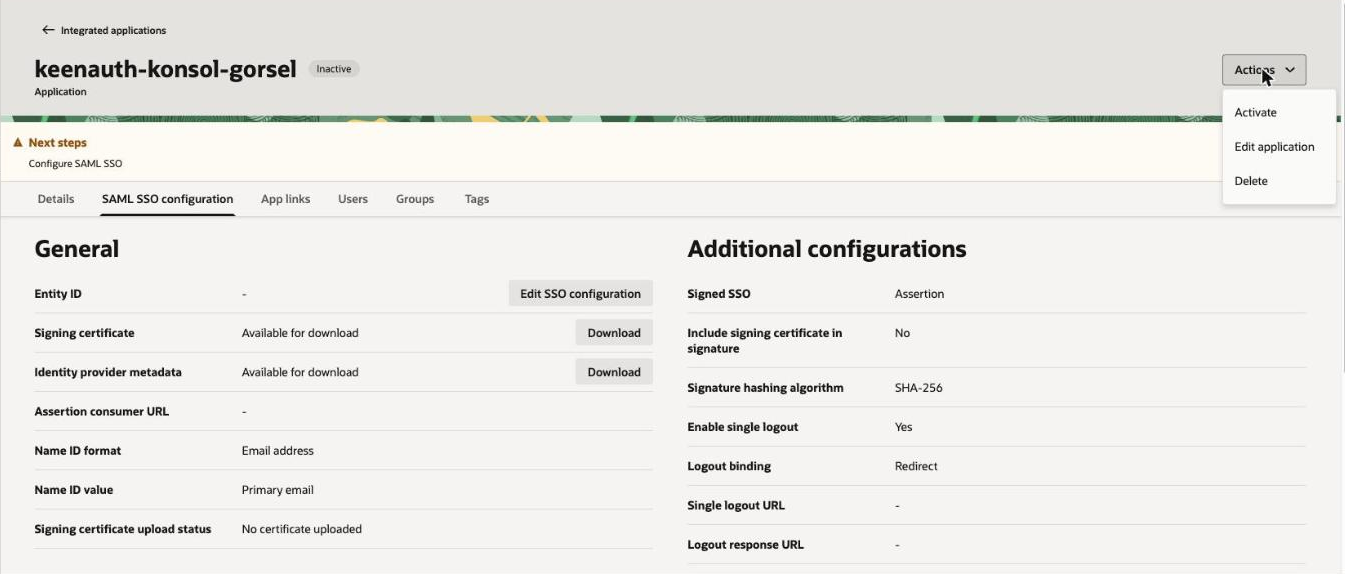
SAML SSO configuration sekmesinde Identity provider metadata ve Signing certificate için Download'u kullanıp KeenAuth'a yükleyin, ardından uygulamayı Actions > Activate ile etkinleştirin ve Users ya da Groups sekmesinde erişim verin.
Values in bold are shown on the connection's page in the Admin Portal, where this guide has them filled in.