PingOne
Steps not yet verified in the identity provider's current admin console.
Recommended protocol: SAML 2.0.
SAML 2.0
PingOne'u SAML 2.0 ile bağlayın
-
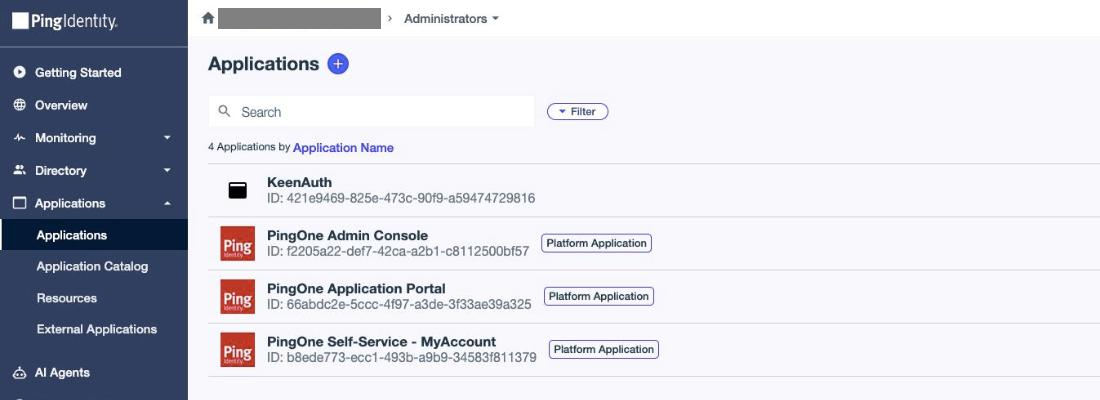
PingOne yönetim konsolunda Applications > Applications'a gidin ve Applications başlığının yanındaki artı simgesine tıklayın.
-
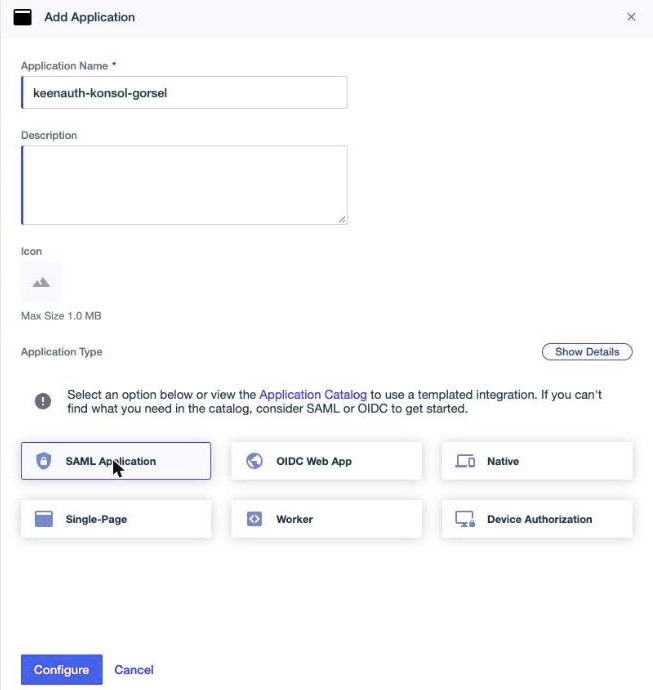
Add Application'da bir Application Name girin, Application Type altında SAML Application kutucuğunu seçin ve Configure'a tıklayın.
-
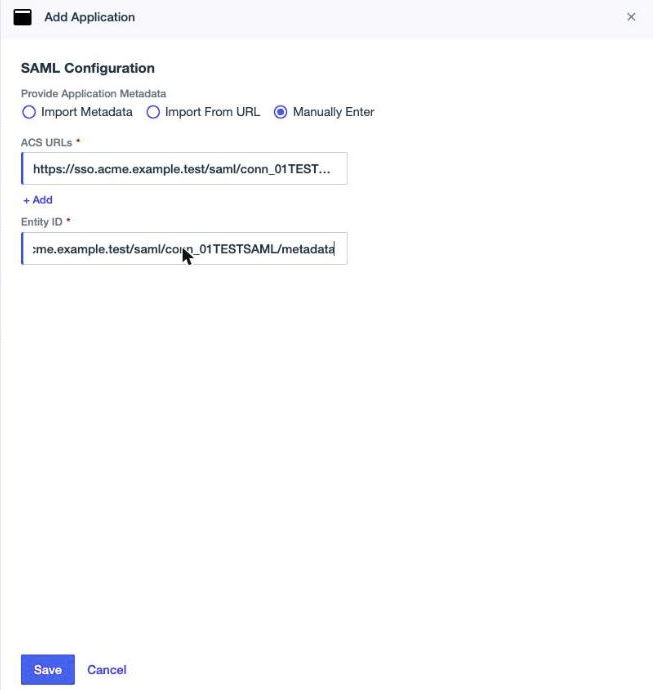
Provide Application Metadata altında Manually Enter'ı seçin (ya da KeenAuth metadata'sı SP metadata URL ile Import From URL). ACS URLs alanına ACS URL, Entity ID alanına SP entity ID girip Save'e tıklayın.
-
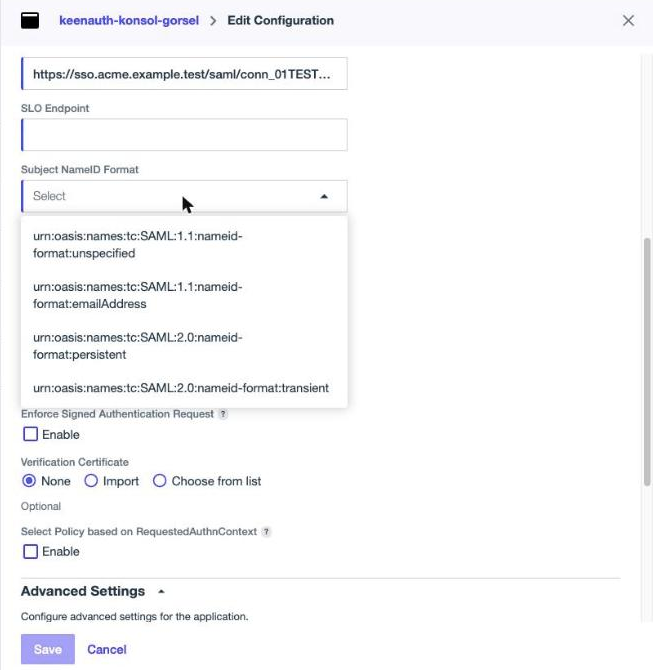
Configuration sekmesinde (kalem simgesi) Subject NameId Format'ı persistent yapın (varsayılan Not Specified) ve Signing'i Assertion, Signing Algorithm'i RSA_SHA256 olarak bırakın.
-
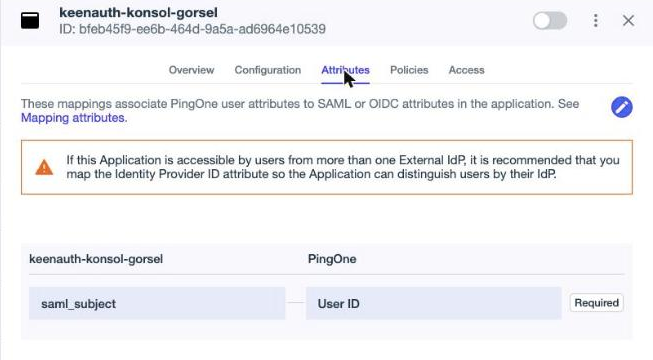
Attributes sekmesinde email, firstName ve lastName SAML özniteliklerini PingOne kullanıcı öznitelikleri Email Address, Given Name ve Family Name ile eşleyin (bu adlar KeenAuth Ping profiliyle birebir eşleşir), ardından Save'e tıklayın.
-
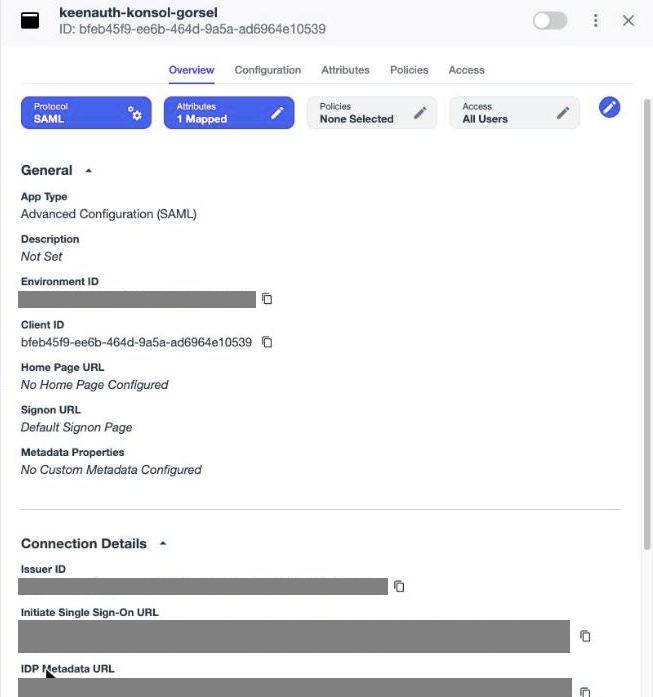
Ayrıntı panelinin sağ üstündeki anahtarla uygulamayı etkinleştirin ve kullanıcılara erişim atayın.
-
PingOne imzalama sertifikasını ya da metadata'yı indirip KeenAuth'a verin, ardından bağlantı testini çalıştırın.
Values in bold are shown on the connection's page in the Admin Portal, where this guide has them filled in.