Salesforce (kimlik sağlayıcı olarak)
Steps not yet verified in the identity provider's current admin console.
Recommended protocol: SAML 2.0.
SAML 2.0
Salesforce'u (kimlik sağlayıcı olarak) SAML 2.0 ile bağlayın
-
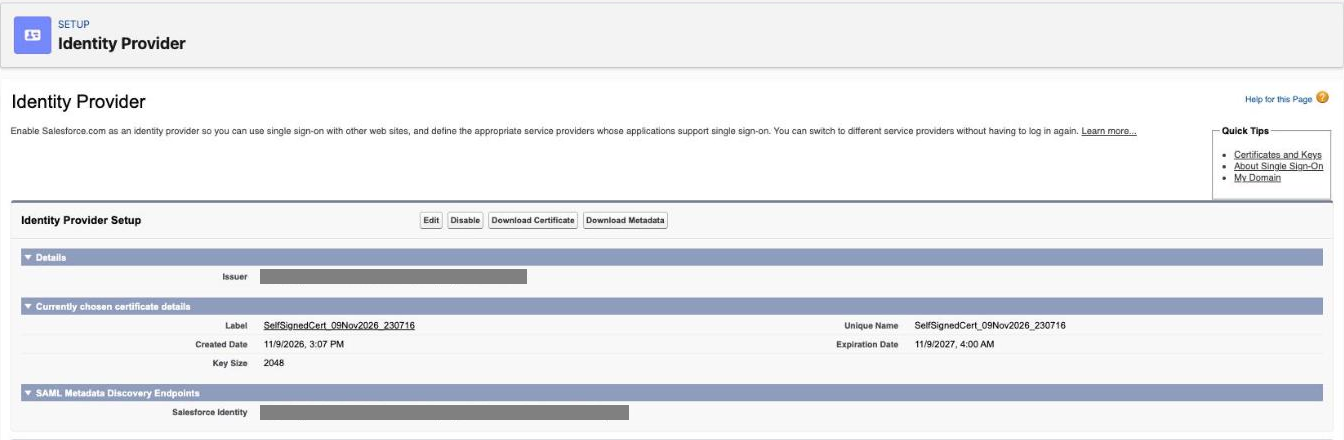
Setup'ta Identity Provider'ı açın, Enable Identity Provider'a tıklayın, Salesforce'un kimlik sağlayıcı olarak kullanacağı sertifikayı seçin (varsayılan öz imzalı sertifika) ve Save'e tıklayın. Customize Application iznine ve ayrıca Modify All Data ya da Manage Connected Apps izinlerinden birine ihtiyacınız vardır.
-
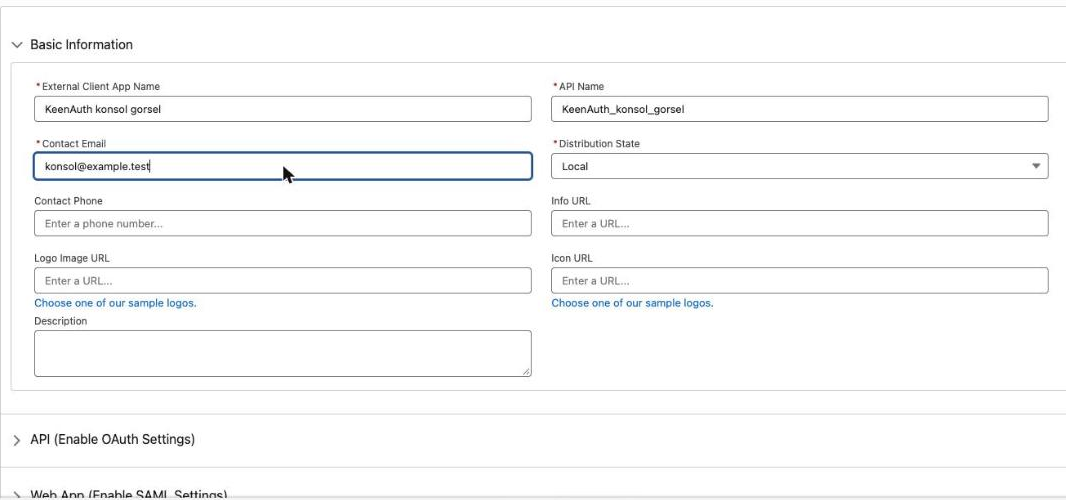
Setup'ta App Manager'ı açıp New App > New External Client App'i seçin (Spring '26 itibarıyla yeni connected app sunulmuyor). Basic Information altında External Client App Name, API Name ve Contact Email girin, Distribution State Local kalsın.
-
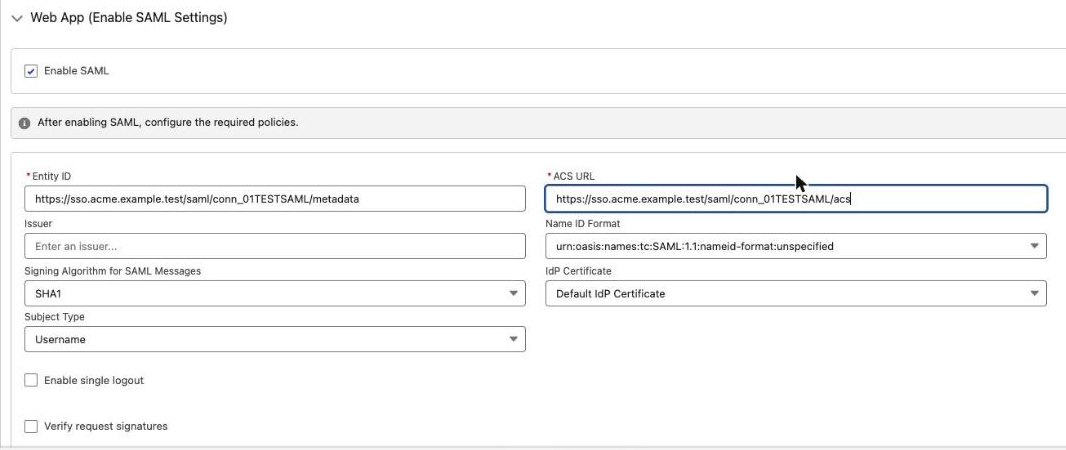
Web App (Enable SAML Settings) bölümünü açın, Enable SAML'ı seçin ve KeenAuth'tan Entity ID olarak SP entity ID, ACS URL olarak ACS URL girin.
-
Subject Type (kullanıcı adı, federation ID, 15 karakterli kullanıcı kimliği, özel öznitelik ya da kalıcı kimlik) ve Name ID Format (varsayılan Unspecified; email address, persistent ya da transient) alanlarını KeenAuth'un kullanıcı için kullanacağı tanımlayıcıyla eşleşecek şekilde seçin. Name ID Format email address olduğunda Experience Cloud kullanıcılarında e-posta adresinin sonuna org kimliği eklenir; KeenAuth yalnız e-posta adresini bekliyorsa bunun için özel bir öznitelik oluşturun.
-
Başka bir değer gerekmedikçe Issuer'ı organizasyonunuzun My Domain oturum açma URL'sinde bırakın. Salesforce'tan çıkış yapan kullanıcıların KeenAuth'tan da çıkarılmasını istiyorsanız Enable Single Logout'u seçin, KeenAuth tek çıkış adresini single logout URL girin (mutlak,
https://ile başlayan) ve HTTP binding'i seçin. -
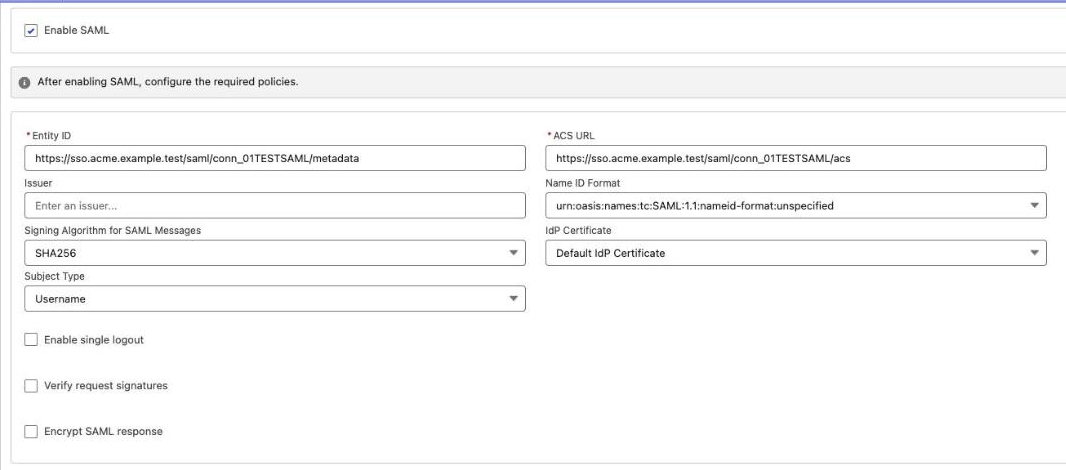
Signing Algorithm for SAML Messages'ı SHA256 yapın; varsayılan SHA1'dir ve KeenAuth bunu reddeder. KeenAuth SAML isteklerini imzalıyorsa Verify request signatures'ı seçip KeenAuth imzalama sertifikasını (SP signing certificate) yükleyin; sertifika yüklendikten sonra tüm SAML isteklerinin imzalı olması gerekir. İsteğe bağlı olarak Encrypt SAML response'u seçin, ardından Create'e tıklayın.
-
Uygulamayı kimlerin kullanacağını profiller ve izin kümeleri (permission sets) ile belirleyin; Salesforce kullanıcılarına KeenAuth'un tanıdığı tanımlayıcıyı girin.
-
KeenAuth'a Salesforce SAML metadata'sını girin: Setup > Identity Provider'daki Download Metadata ya da orada gösterilen Salesforce Identity keşif ucu <My Domain adresiniz>/.well-known/samlidp.xml, ardından bağlantı testini çalıştırın.
Values in bold are shown on the connection's page in the Admin Portal, where this guide has them filled in.